
Theo The Wired, dù AI đang khiến các chiêu trò lừa đảo ngày càng tinh vi, những thủ đoạn truyền thống như gửi thẻ ngân hàng giả qua đường bưu điện hay gắn thiết bị đánh cắp dữ liệu tại điểm thanh toán vẫn gây thiệt hại lớn.
Cùng với đó, chi phí làm giả giảm và những lỗ hổng thanh toán chưa được khắc phục giúp các hình thức này tiếp tục tồn tại trong năm 2026.
Thẻ ngân hàng giả: AI tiếp sức cho chiêu trò cũ
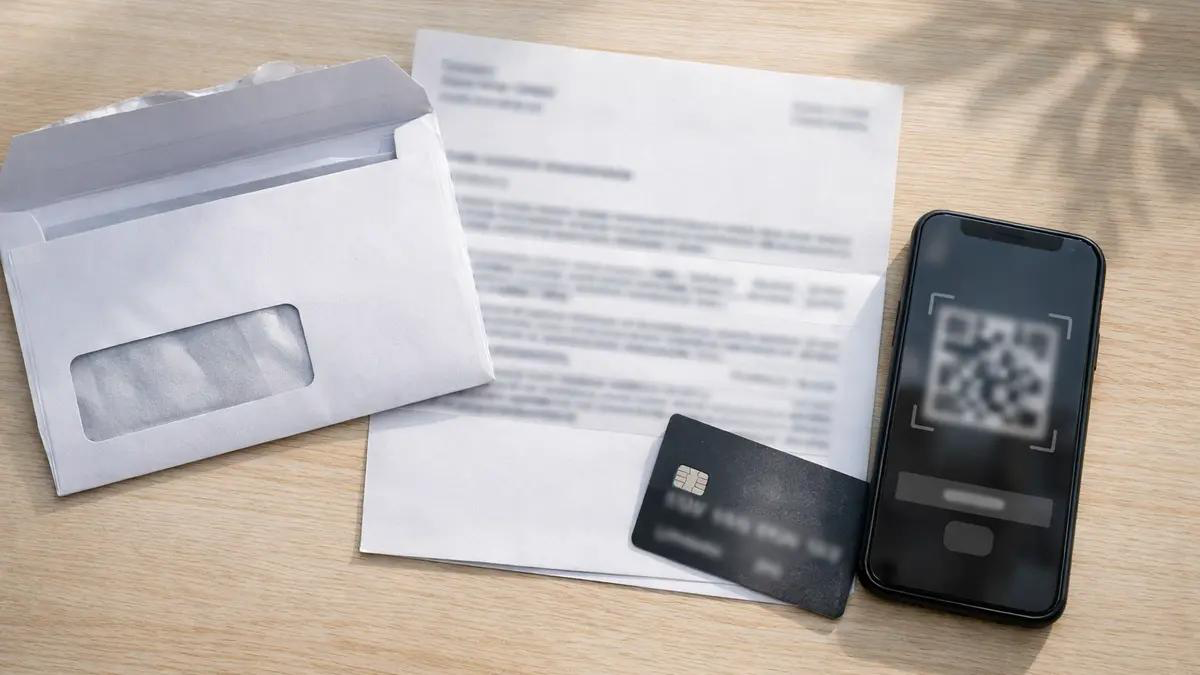
Bồ Đào Nha, Pháp và Đức đều ghi nhận các làn sóng lừa đảo bằng thẻ ngân hàng vật lý trong những năm gần đây. Kẻ gian gửi thư thông báo thẻ hiện tại sắp hết hạn, kèm thẻ thay thế giả và yêu cầu người nhận quét mã QR hoặc truy cập đường dẫn để kích hoạt.
Một số thẻ giả thậm chí được in tên thật của khách hàng, khiến chúng trông đáng tin hơn. Georg Hauer, cố vấn cho các ngân hàng kỹ thuật số, nhận định: “Chiếc thẻ gần như là một vật tín mã hóa tạo ra lòng tin cần thiết để sập bẫy chiêu trò thực sự”.
Sau khi quét mã QR, nạn nhân thường bị chuyển đến trang web ngân hàng giả mạo để nhập thông tin cá nhân và tài khoản, từ đó tạo điều kiện cho tội phạm truy cập tài khoản thật.
Anh Hauer cho biết: “Tình trạng này đã leo thang trong gần hai năm qua, và tôi tin rằng loại hình lừa đảo này có lẽ đã tỏ ra đủ thành công để được nhân rộng sang các quốc gia khác”.
Cùng với đó, AI góp phần giảm chi phí sản xuất thẻ giả cá nhân hóa nhờ khả năng sao chép thiết kế từ hình ảnh. Theo anh Hauer, dù chi phí làm thẻ riêng cho từng nạn nhân cao hơn, tỷ lệ chuyển đổi cao hơn có thể bù đắp khoản đầu tư này.
Nhờ đó, những lá thư vật lý tưởng chừng lỗi thời vẫn trở thành công cụ hiệu quả để chiếm đoạt tài khoản ngân hàng.
Một hình thức gian lận khác là sử dụng thiết bị skimming tại điểm thanh toán để đánh cắp dữ liệu thẻ. Thiết bị skimming (skimmer) là công cụ được kẻ gian gắn trộm vào khe đọc thẻ của máy ATM hoặc máy POS nhằm đánh cắp dữ liệu dải từ hoặc mã PIN của người dùng.
Tuần trước, Văn phòng Biện lý Mỹ tại Quận Bắc Alabama đã truy tố hai công dân Romania với các cáo buộc liên quan đến hành vi này. Theo ông Gary Warner, giám đốc tình báo tại hãng bảo mật mạng DarkTower, hiện nay hàng chục tiểu bang Mỹ vẫn sử dụng thẻ dải từ cho mục đích phúc lợi.
Ông cảnh báo: “Rủi ro ở đây là nếu dải từ bị xâm phạm, một bản sao của thẻ có thể được tạo ra và không chỉ truy cập vào giá trị hiện tại mà cả giá trị trong tương lai”.
Không chỉ thẻ ngân hàng, thẻ tín dụng và thẻ ghi nợ có chip cũng có thể gặp rủi ro nếu giao dịch phải sử dụng dải từ. Ông Warner cho biết các máy ATM phi ngân hàng và tiểu thương nhỏ có thể khiến thẻ gắn chip phải chuyển sang phương thức này.
Ông giải thích: “Các thiết bị skimming dải từ thường được lắp đặt theo cách khiến việc đọc chip buộc phải thất bại”.
Điều này đồng nghĩa thẻ có chip không bảo đảm mọi giao dịch đều được bảo vệ bằng công nghệ chip, đặc biệt khi thiết bị thanh toán gặp trục trặc hoặc bị can thiệp.
Thẻ dải từ chưa biến mất, gian lận vẫn mở rộng
Tại Mỹ, Công ty Mastercard cho biết hãng sẽ ngừng phát hành thẻ có dải từ vào năm 2029, trước khi những thẻ còn lại ngừng lưu hành hoàn toàn vào năm 2033.
Trong thời gian chuyển đổi, các giao dịch vẫn có thể phụ thuộc vào công nghệ cũ, tạo điều kiện cho tội phạm tiếp tục khai thác.
Trong khi đó, gian lận tài chính đã trở thành một trong những loại tội phạm lớn nhất tại Mỹ và toàn cầu. Nhiều cuộc tấn công sử dụng kỹ nghệ xã hội, tin nhắn lừa đảo hàng loạt và các thủ đoạn khiến chính nạn nhân chuyển tiền qua những giao dịch có vẻ hợp pháp đối với ngân hàng.
Theo ông Hauer, mục tiêu của tội phạm không chỉ là chiếm đoạt những khoản tiền nhỏ. Ông nói: “Ý tưởng thực sự đằng sau một số vụ lừa đảo này không phải là cố gắng đánh cắp 2.000 euro từ tài khoản ngân hàng của ai đó, mà là thực sự làm trống một tài khoản tiết kiệm đúng nghĩa, nơi chứa nhiều tiền hơn thế”.
Để hạn chế rủi ro, người dùng nên tránh quẹt thẻ khi có thể. Nếu buộc phải sử dụng thẻ, cần kiểm tra thiết bị thanh toán, chú ý dấu hiệu bất thường, hư hỏng hoặc bị can thiệp và chuyển sang thiết bị khác nếu phát hiện vấn đề.
Đồng thời, cần cảnh giác với thư từ mang danh ngân hàng, tổ chức tài chính hoặc cơ quan chính phủ. Những lá thư gửi qua đường bưu điện không mặc nhiên đáng tin, bởi tội phạm vẫn có thể lợi dụng các mối liên hệ quen thuộc để đánh cắp thông tin.
Như vậy, trong kỷ nguyên AI, các phương thức lừa đảo cũ không biến mất mà tiếp tục được nâng cấp nhờ chi phí làm giả thấp hơn và những lỗ hổng thanh toán chưa được khắc phục.
Nhìn từ góc độ an ninh mạng, điều đáng lo ngại không nằm ở việc những chiêu trò lừa đảo cũ vẫn tồn tại, mà ở chỗ chúng đang được công nghệ mới tiếp sức và trở nên khó nhận diện hơn. AI giúp giảm chi phí làm giả, trong khi những lỗ hổng của hệ thống thanh toán và thói quen tin tưởng vào ngân hàng vẫn tạo điều kiện cho tội phạm khai thác.
Thực tế này cho thấy, công nghệ bảo mật dù ngày càng hiện đại cũng không thể loại bỏ hoàn toàn rủi ro nếu các phương thức thanh toán cũ còn được sử dụng và người dùng mất cảnh giác.
Trong cuộc chiến chống gian lận tài chính, thách thức không chỉ là phát triển công nghệ phòng thủ, mà còn phải thu hẹp những điểm yếu tồn tại trong hệ thống và nâng cao khả năng nhận diện lừa đảo. Bởi đôi khi, mối đe dọa lớn nhất không đến từ những công nghệ xa lạ, mà ẩn sau chính những giao dịch và thông điệp quen thuộc nhất.
* Nguồn: The Wired
Vũ Hoàng