
Các chuyên gia an ninh mạng gần đây đã cảnh báo về một hình thức lừa đảo mới khi khai thác công nghệ NFC trên điện thoại để theo dõi, đánh cắp dữ liệu thẻ ngân hàng.
Theo Group-IB, những kẻ tấn công sử dụng kỹ thuật social engineering, thường bắt đầu bằng cuộc gọi giả danh nhân viên ngân hàng, sau đó dụ nạn nhân cài đặt "ứng dụng độc hại". Khi đã chiếm quyền kiểm soát thiết bị, kẻ gian có thể triển khai thêm mã độc chuyên xử lý dữ liệu NFC và hướng dẫn nạn nhân đưa thẻ vật lý lại gần điện thoại.
Điểm nguy hiểm nằm ở chỗ dữ liệu NFC có thể được chuyển tiếp tới một thiết bị khác đang nằm ở nơi khác. Điều này cho phép kẻ gian tìm cách thực hiện giao dịch không tiếp xúc mà không cần trực tiếp cầm thẻ của nạn nhân.
Cuộc gọi giả danh là bước đầu
Theo phân tích của Group-IB, các chiến dịch kiểu này thường bắt đầu bằng hình thức lừa đảo qua điện thoại hoặc tin nhắn. Kẻ gian có thể thu thập trước thông tin cá nhân của nạn nhân rồi đóng giả nhân viên ngân hàng, điện lực,... để tạo cảm giác đáng tin cậy.
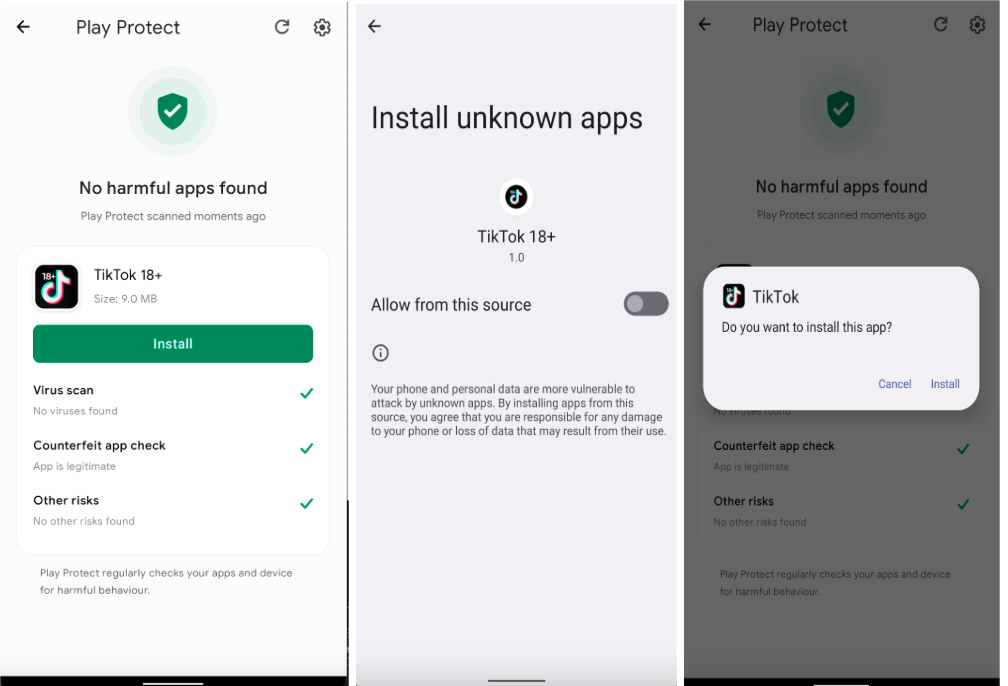
Sau khi thuyết phục được nạn nhân cài ứng dụng độc hại, kẻ tấn công có thể sử dụng một công cụ điều khiển từ xa như SpyNote để giành quyền truy cập vào điện thoại.
Từ đây, cuộc tấn công chuyển sang giai đoạn nguy hiểm hơn. Mã độc chuyên dụng có thể khai thác NFC trên thiết bị để thu thập và chuyển tiếp dữ liệu giao tiếp giữa thẻ không tiếp xúc với điện thoại.
Group-IB trước đó đã ghi nhận sự phát triển của các công cụ NFC relay, trong đó kẻ gian sử dụng một thiết bị đóng vai trò “đọc” dữ liệu từ thẻ của nạn nhân và một thiết bị khác đóng vai trò thực hiện giao dịch. Dữ liệu được chuyển qua hạ tầng điều khiển của kẻ tấn công, giúp hai thiết bị có thể hoạt động ở những địa điểm khác nhau.
Đây là điểm khác biệt so với cách đánh cắp thẻ truyền thống. Kẻ gian không nhất thiết phải lấy được chiếc thẻ vật lý hoặc sao chép toàn bộ thông tin thẻ theo phương thức thông thường. Thay vào đó, chúng tìm cách khai thác chính quá trình giao tiếp không dây giữa thẻ và thiết bị thanh toán.
Group-IB cho biết có hơn 54 tệp tin .APK liên quan đến các chiến dịch NFC malware đã được xác định trong hệ sinh thái tội phạm mạng, cho thấy các công cụ này đang được phát triển và phân phối ngày càng chuyên nghiệp.
Không nên cài ứng dụng lạ
Một trong những yếu tố khiến hình thức tấn công này nguy hiểm là nạn nhân có thể tự mình thực hiện những thao tác dưới sự hướng dẫn của kẻ gian.
Chúng có thể yêu cầu người dùng cài ứng dụng, cấp quyền truy cập hoặc mở ứng dụng ngân hàng. Trong một số trường hợp được Group-IB ghi nhận, kẻ tấn công còn tìm cách sử dụng thiết bị đã bị kiểm soát để thực hiện các thao tác tài chính, bao gồm cả việc đăng ký khoản vay.
Vì vậy, dấu hiệu đáng ngờ không chỉ nằm ở bản thân ứng dụng mà còn ở cách người dùng được yêu cầu cài đặt và sử dụng ứng dụng đó.
Người dùng Android không nên cài APK được gửi qua tin nhắn, email hoặc đường link từ người lạ. Đặc biệt, nếu một người tự xưng là nhân viên ngân hàng yêu cầu cài ứng dụng để “xác minh tài khoản”, “hủy giao dịch”, “nâng cấp bảo mật” hoặc “xử lý khoản vay”, người dùng nên dừng cuộc gọi và tự liên hệ ngân hàng thông qua kênh chính thức.
Người dùng cũng cần chú ý đến những ứng dụng yêu cầu quyền Trợ năng (Accessibility) hoặc quyền kiểm soát thiết bị nhưng không có lý do rõ ràng. Đây là nhóm quyền có thể bị lạm dụng để theo dõi thao tác hoặc điều khiển thiết bị từ xa.
Nếu bạn đã lỡ cài ứng dụng đáng ngờ
Trong trường hợp đã lỡ cài một ứng dụng theo hướng dẫn của người lạ, người dùng không nên tiếp tục thực hiện các thao tác liên quan đến tài khoản ngân hàng. Sau đó, kiểm tra và thu hồi các quyền bất thường mà ứng dụng được cấp, đặc biệt là quyền Trợ năng, quyền đọc tin nhắn, hiển thị trên ứng dụng khác hoặc quyền quản trị thiết bị.
Nếu ứng dụng không thể gỡ bỏ theo cách thông thường, người dùng nên khởi động thiết bị ở chế độ an toàn để xóa ứng dụng hoặc thực hiện khôi phục cài đặt gốc nếu cần thiết. Với trường hợp đã đăng nhập tài khoản ngân hàng hoặc cung cấp thông tin thẻ sau khi cài ứng dụng, cần liên hệ ngay với ngân hàng qua kênh chính thức để khóa thẻ, tài khoản hoặc các dịch vụ thanh toán có nguy cơ bị lợi dụng.
Người dùng cũng nên đổi mật khẩu các tài khoản quan trọng trên một thiết bị khác được xác định là an toàn và theo dõi lịch sử giao dịch để phát hiện sớm hoạt động bất thường. Đặc biệt, không nên tiếp tục làm theo hướng dẫn của người đã yêu cầu cài ứng dụng, kể cả khi họ tự xưng là nhân viên ngân hàng và thúc giục xử lý “khẩn cấp”.
Tham khảo TechRadar
Huỳnh Duy