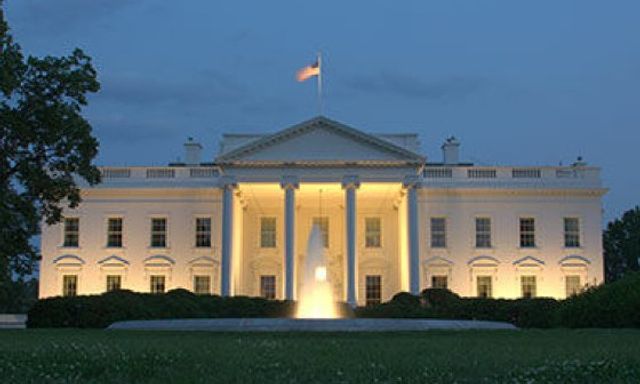

Ngày 04/11/2026, công ty an ninh mạng Layer3 Intel công bố phát hiện bất thường từ hệ thống giám sát mạng trung gian dân cư (Residential Proxy Observatory). Dữ liệu đo kiểm cho thấy, chỉ tính riêng trong khoảng thời gian từ ngày 05/10 đến ngày 03/11/2026, đã có tới 28 dịch vụ mạng trung gian (proxy) khác nhau cho phép khách hàng bên ngoài chuyển lưu lượng truy cập qua 6 địa chỉ IP thuộc mạng AS2650, được đăng ký cho Văn phòng Điều hành Tổng thống Mỹ, đơn vị quản lý hệ thống mạng Nhà Trắng. Tổng cộng, các nhà nghiên cứu ghi nhận 236 lượt kết nối trong 26 trên 30 ngày theo dõi.
Khác với các máy chủ trung tâm dữ liệu thông thường dễ bị nhận diện và chặn lọc, mạng proxy dân cư cho phép người mua dịch vụ mượn địa chỉ IP gắn với những thiết bị kết nối internet thực tế để che giấu nguồn truy cập. Công nghệ này có nhiều mục đích sử dụng hợp pháp, nhưng cũng có thể bị lợi dụng để thực hiện các chiến dịch lừa đảo, phát tán thư rác hoặc che giấu hoạt động điều khiển mã độc từ xa. Theo ông Sergiy Usatyuk, nhà sáng lập Layer3 Intel, dữ liệu lưu trữ của công ty có từ ngày 10/07/2026 và cho thấy hoạt động proxy liên quan đến các địa chỉ IP Nhà Trắng có khả năng đã diễn ra trong nhiều tháng trước khi được công bố.
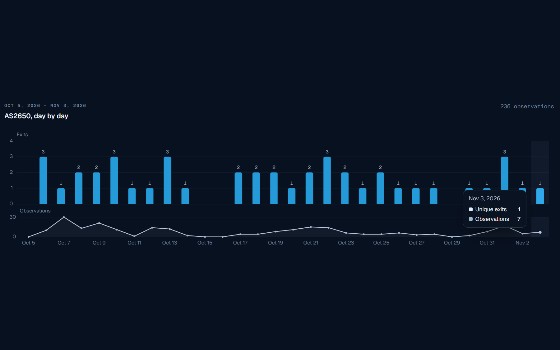
Đáng chú ý, khoảng một nửa trong số 236 lượt kết nối tập trung vào khung giờ từ 17 giờ đến 24 giờ theo giờ miền Đông nước Mỹ, trong khi rất ít hoạt động được ghi nhận vào sáng sớm. Quy luật thời gian này khiến các nhà nghiên cứu nghi ngờ nguồn phát có thể là thiết bị được sử dụng thường xuyên vào buổi tối, thay vì thiết bị của khách vãng lai kết nối Wi-Fi công cộng. Tuy nhiên, Layer3 Intel nhấn mạnh dữ liệu hiện có chỉ xác định được các điểm thoát proxy, chưa thể chỉ ra chính xác thiết bị hoặc người đứng sau hoạt động này.
Một giả thuyết kỹ thuật đáng chú ý được hãng phân tích mối đe dọa Synthient đưa ra là nhiều thiết bị chạy hệ điều hành Windows 10 và Windows 11 liên quan đến mạng Nhà Trắng có thể đang cài đặt bộ công cụ phát triển phần mềm mang tên Infatica SDK. Đây vẫn là nhận định dựa trên dữ liệu quan sát, chưa phải kết luận đã xác minh trực tiếp trên các máy tính liên quan.
Về bản chất, bộ công cụ này cho phép các nhà phát triển ứng dụng kiếm tiền bằng cách biến kết nối internet của người dùng thành điểm trung chuyển lưu lượng cho dịch vụ proxy thương mại. Trong một số trường hợp, các công cụ tương tự có thể được tích hợp vào phần mềm hoặc ứng dụng mà người sử dụng không nhận thức đầy đủ việc kết nối của mình đang được chia sẻ cho bên thứ ba. Các chuyên gia Layer3 Intel cảnh báo rằng một số bộ công cụ proxy kém bảo mật từng tạo điều kiện cho kẻ tấn công tiếp cận hệ thống nội bộ và di chuyển giữa các thiết bị trong cùng mạng. Nếu tồn tại lỗ hổng tương tự trên thiết bị liên quan đến mạng Nhà Trắng, đây có thể trở thành nguy cơ an ninh đáng kể.
Theo thông tin ông Sergiy Usatyuk cung cấp cho The Register, hoạt động proxy được ghi nhận lần cuối vào tối 04/11/2026, vài giờ sau khi báo cáo kỹ thuật được công bố, và sau đó không còn xuất hiện trong dữ liệu theo dõi của công ty. Sáng 05/11/2026, Bộ Ngoại giao Mỹ được cho là đã liên hệ với Layer3 Intel để yêu cầu bản sao nhật ký kết nối, và công ty cho biết đã chuyển giao dữ liệu.
Các dữ liệu được công bố hiện chưa đủ để kết luận mạng nội bộ bảo mật của Nhà Trắng đã bị xâm nhập hoặc thông tin mật bị rò rỉ. Dù vậy, việc các địa chỉ IP gắn với một cơ quan đặc biệt nhạy cảm xuất hiện trong mạng lưới proxy thương mại vẫn đặt ra những câu hỏi đáng chú ý về khả năng kiểm soát phần mềm và thiết bị kết nối trong hệ thống.
Vân Anh