
Nhiều người dùng điện thoại Android vẫn tin rằng chỉ cần tải phần mềm từ chợ ứng dụng chính thức Google Play và bấm vào kết quả đầu tiên là an toàn tuyệt đối.
Thế nhưng, một phát hiện mới đây trên diễn đàn công nghệ Reddit (được báo Thanh Niên dẫn lại ngày 15/10/2026) đã phơi bày lỗ hổng đáng báo động: một ứng dụng giả mạo trình duyệt Google Chrome ngang nhiên xuất hiện ở vị trí cao nhất trên bảng kết quả tìm kiếm của Google Play dưới nhãn "Được tài trợ" (quảng cáo trả tiền), xếp trên cả phiên bản chính chủ của Google.
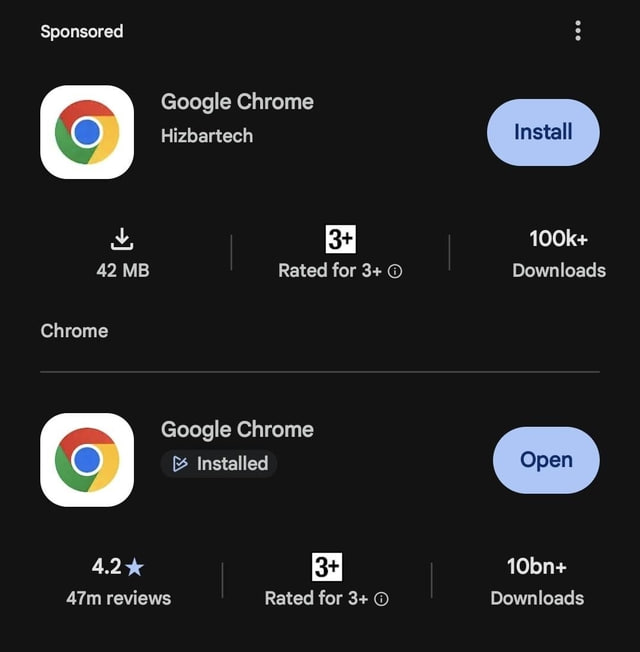
Phần mềm mạo danh này sao chép y hệt biểu tượng bốn màu, tên gọi, ảnh chụp màn hình của trình duyệt Chrome, kèm con số hơn 100.000 lượt tải xuống khiến người dùng mất cảnh giác. Thực chất, đơn vị phát hành ứng dụng dung lượng 42 MB này có tên là "Hizbartech" chứ không phải "Google LLC". Để có sẵn hơn 100.000 lượt tải nhằm tạo uy tín giả và lách khâu rà soát ứng dụng mới, kẻ gian đã dùng một trò chơi cũ mang tên Ball Bounce rồi đổi tên, thay vỏ thành Chrome vào cuối tháng 9/2026. Khi cài đặt, phần mềm chỉ mở ra khung trò chuyện ảo, liên tục xả quảng cáo rác và đòi cấp các quyền truy cập nhạy cảm trên máy.
Hơn một nửa phần mềm độc hại trên điện thoại đang rình mò ví tiền của bạn
Chiêu trò tráo vỏ ứng dụng ngay trên chợ chính thức diễn ra đúng lúc tội phạm mạng toàn cầu đang dồn toàn lực tấn công vào túi tiền của người dùng di động. Số liệu từ mạng lưới an ninh Kaspersky Security Network công bố ngày 15/10 cho thấy chỉ trong quý 1/2026, các chuyên gia đã phát hiện tới 162.275 gói cài đặt mã độc chuyên đánh cắp tài khoản ngân hàng trên điện thoại — cao gấp hơn hai lần tổng số ghi nhận của cả năm 2024 và chiếm tới 52,96% tổng số phần mềm độc hại di động (so với mức 31% của năm 2025).
Nguy hiểm hơn, theo khảo sát đi kèm, mỗi vụ lừa đảo qua ứng dụng nhắn tin thành công gây thiệt hại trung bình 733 USD (tương đương khoảng 19,1 triệu đồng, theo tỷ giá 1 USD = 26.080 đồng ngày 15/10/2026), và 52% số vụ bị rút sạch tiền chỉ trong chưa đầy 30 phút. Tới 66% nạn nhân cho biết kẻ gian đã dùng trí tuệ nhân tạo để soạn kịch bản tin nhắn mạo danh (42%), nhại giọng nói người thân (31%) hoặc ghép mặt giả mạo trong cuộc gọi hình ảnh (25%).
Đối với người dùng điện thoại Android tại Việt Nam, sự việc này là lời nhắc nhở phải kiểm tra lại ngay thiết bị của mình. Người dùng cần nhấn giữ biểu tượng Chrome trên màn hình, vào mục thông tin ứng dụng để kiểm tra tên nhà phát triển trên Google Play; nếu thấy dòng chữ "Hizbartech" thay vì "Google LLC" thì phải gỡ bỏ ngay lập tức và không tin tưởng mù quáng vào các kết quả tìm kiếm gắn nhãn tài trợ quảng cáo.
Tuấn Linh