
“Bẫy giảm giá” và sự tinh vi của giao diện giả mạo
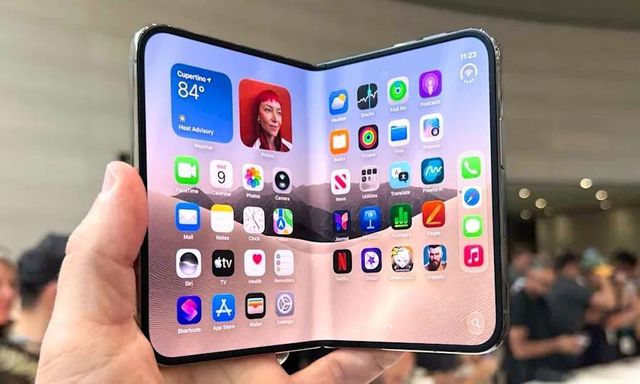
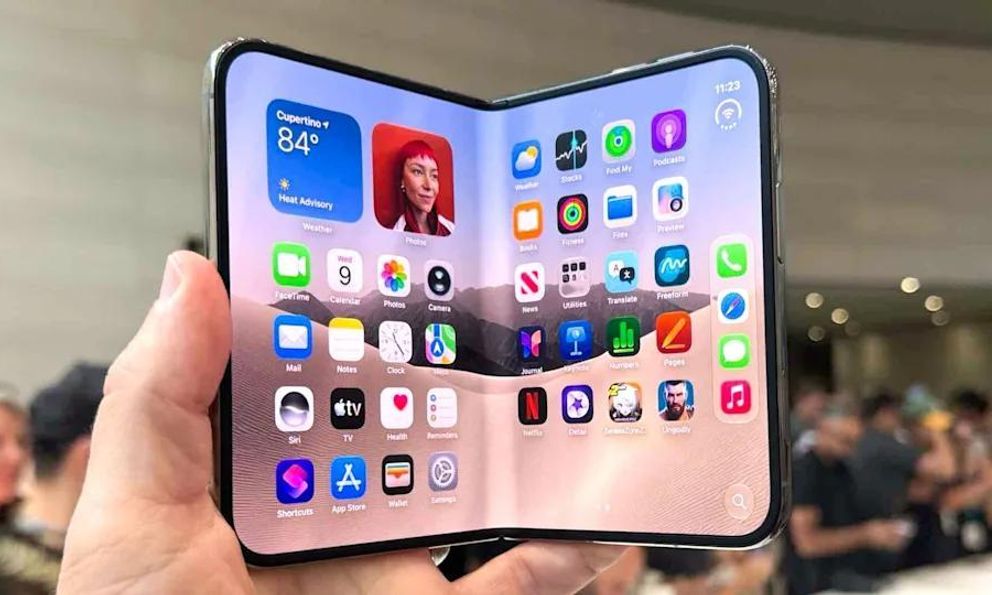
Sức hút khổng lồ từ iPhone Duo, chiếc điện thoại màn hình gập đầu tiên đánh dấu bước ngoặt công nghệ của Apple, đã nhanh chóng trở thành mồi ngon cho các chiến dịch lừa đảo trực tuyến. Gần đây, các chuyên gia an ninh mạng tại Malwarebytes đã phát hiện một trang web giả mạo tinh vi, mời gọi người dùng đặt hàng trước iPhone Duo với ưu đãi tặng voucher giảm giá lên tới 500 USD.
Tuy nhiên, đây hoàn toàn là cái bẫy nguy hiểm. Theo công bố chính thức từ Apple, người dùng chỉ có thể bắt đầu đặt trước iPhone Duo từ ngày 16/10 và sản phẩm mới chính thức lên kệ tại các cửa hàng vào ngày 23/10. Bất kỳ thông tin nào quảng cáo đặt hàng sớm hơn thời điểm này đều là hành vi lừa đảo.
Đáng chú ý, trang web độc hại này được thiết kế với độ tỉ mỉ cực kỳ cao nhằm đánh lừa thị giác. Kẻ gian đã sao chép hoàn hảo giao diện chuẩn của Apple, từ phông chữ, logo thương hiệu, phong cách ngôn ngữ cho đến phần bản quyền ở chân trang. Không giống như các trang web lừa đảo thông thường vốn xuất hiện nhiều lỗi chính tả hay ngữ pháp, giao diện này đạt độ chỉn chu gần như tuyệt đối.
Dù vậy, khi phân tích kỹ, chuyên gia chỉ ra những dấu hiệu bất thường không thể che giấu. Các liên kết điều khoản dịch vụ, chính sách bảo mật và chính sách bán hàng ở cuối trang đều là liên kết chết, không dẫn đến bất kỳ nội dung nào.
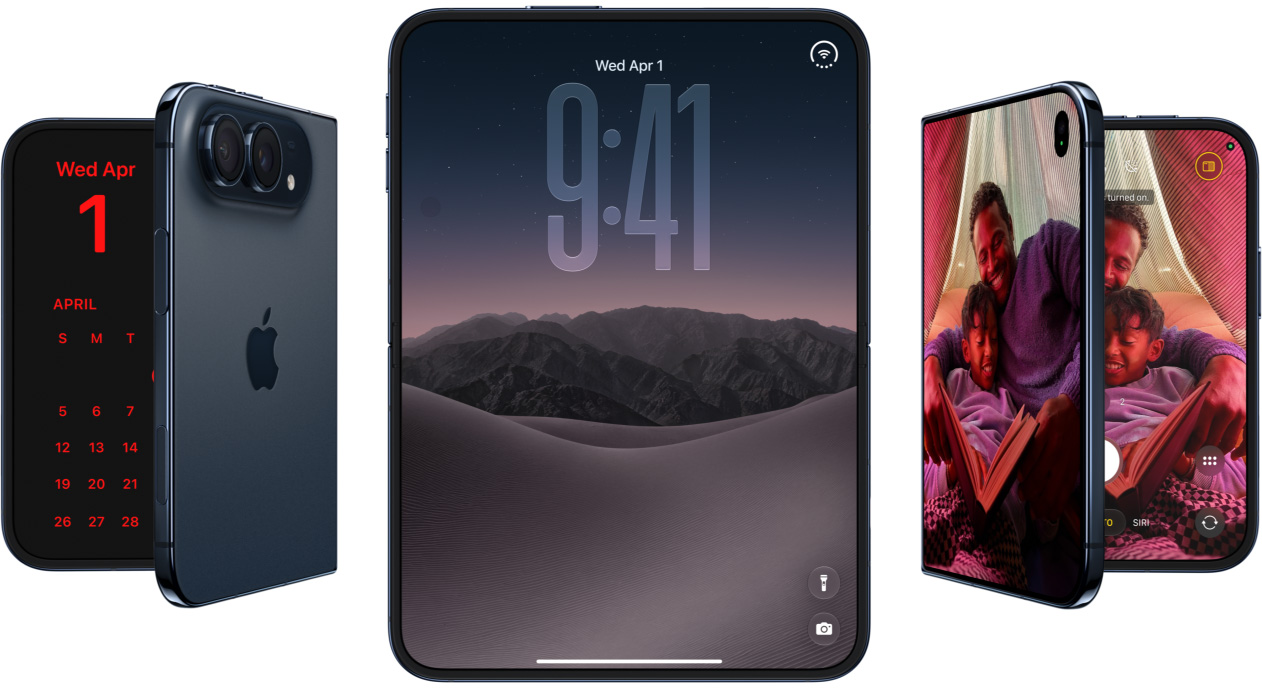
Ngoài ra, mẫu biểu mẫu thu thập thông tin của trang web này cũng bộc lộ lỗ hổng. Trang lừa đảo đưa ra tùy chọn màu sắc "Titan Tự Nhiên" cùng kích thước màn hình 6,3 inch và 6,9 inch. Trên thực tế, iPhone Duo chỉ có hai phiên bản màu sắc là Trắng Tinh Tú (Star White) và Đêm Đen (Night Sky), cùng kích thước chuẩn là 7,6 inch khi mở ra và 5,4 inch khi gập lại.
Mối đe dọa mang tên "zero-click"
Điểm nguy hiểm nhất của chiến dịch lừa đảo này không nằm ở việc người dùng có điền thông tin vào biểu mẫu hay không, mà nằm ở hạ tầng mã độc đứng sau nó: chuỗi khai thác mang tên DarkSword.
Theo Malwarebytes, DarkSword có khả năng xâm nhập thiết bị theo cơ chế "zero-click". Hay nói cách khác, mã độc sẽ tự động kích hoạt ngay khi trang web lừa đảo được tải xong trên trình duyệt. Người dùng không cần phải bấm vào bất kỳ nút bấm nào hay nhập thông tin cá nhân thì quá trình chiếm đoạt dữ liệu đã bắt đầu diễn ra ngầm phía sau.
Nghiên cứu kỹ thuật cho thấy DarkSword tập trung nhắm vào các dòng iPhone chạy hệ điều hành từ iOS 18.4 đến iOS 18.6.2 chưa được cập nhật các bản vá an ninh mới nhất.
Mã độc này tận dụng trình duyệt Safari làm cửa ngõ để vượt qua các lớp rào chắn bảo mật của hệ điều hành iOS. Nếu người dùng mở trang web bằng một trình duyệt khác, hệ thống lừa đảo sẽ hiển thị thông báo "Browser Restricted" nhằm điều hướng họ quay lại mở bằng Safari.
Một khi đã xâm nhập thành công, tập lệnh độc hại sẽ âm thầm thu thập và rút trích hàng loạt dữ liệu nhạy cảm trên máy. Danh sách dữ liệu bị đánh cắp bao gồm: mật khẩu đã lưu, tin nhắn, lịch sử cuộc gọi, danh bạ, thư thoại, email, kho ảnh, dữ liệu ứng dụng, ghi chú Apple Notes và đặc biệt là thông tin ví tiền điện tử.
Lớp phòng thủ thiết yếu
Sự xuất hiện của DarkSword một lần nữa khẳng định tầm quan trọng sống còn của việc duy trì thói quen cập nhật phần mềm định kỳ trên các thiết bị di động. Apple cho biết các thiết bị chạy bản cập nhật mới nhất của các thế hệ iOS (từ iOS 15 đến iOS 26) đã được trang bị khả năng miễn nhiễm trước chuỗi khai thác DarkSword.
Trong trường hợp người dùng vô tình bấm vào liên kết lừa đảo, các chuyên gia an ninh mạng khuyến cáo cần thực hiện ngay các bước xử lý sự cố theo thứ tự như sau.
Cập nhật và khởi động lại ngay lập tức: Cập nhật iPhone lên phiên bản iOS mới nhất, sau đó tiến hành khởi động lại máy. Việc khởi động lại sẽ xóa sạch mã độc DarkSword khỏi bộ nhớ đệm, ngăn chặn quá trình tiếp tục đánh cắp dữ liệu.
Xử lý tiền điện tử: Nếu có sử dụng ví tiền điện tử trên điện thoại, hãy tạo ngay một ví mới trên một thiết bị an toàn khác và chuyển toàn bộ tài sản sang đó. Đối với tài khoản trên các sàn giao dịch, cần liên hệ hỗ trợ để khóa tạm thời.
Đổi mật khẩu hàng loạt: Sử dụng một thiết bị đáng tin cậy khác để đổi toàn bộ mật khẩu Apple Account, Email, tài khoản ngân hàng và các dịch vụ tài chính.
Kích hoạt bảo mật đa yếu tố: Bật xác thực hai yếu tố (2FA) hoặc nhiều yếu tố cho tất cả các tài khoản quan trọng để ngăn chặn truy cập trái phép.
Những chiến dịch lừa đảo như trường hợp iPhone Duo cho thấy tội phạm mạng ngày càng tinh vi khi kết hợp kỹ thuật thao túng tâm lý dựa trên các sự kiện công nghệ "hot" với các lỗ hổng kỹ thuật nguy hiểm. Sự chủ động của nhà sản xuất trong việc phát hành bản vá là chưa đủ nếu người dùng tiếp tục lơ là việc nâng cấp thiết bị.
Quy tắc vàng để tự bảo vệ bản thân trên không gian mạng vẫn không thay đổi: chỉ thực hiện giao dịch đặt mua sản phẩm tại trang web chính thức của Apple hoặc các đại lý ủy quyền uy tín, cảnh giác trước mọi ưu đãi "quá tốt để có thật" và luôn giữ cho hệ điều hành của thiết bị ở trạng thái cập nhật mới nhất.
Theo CNET
Thùy Anh