
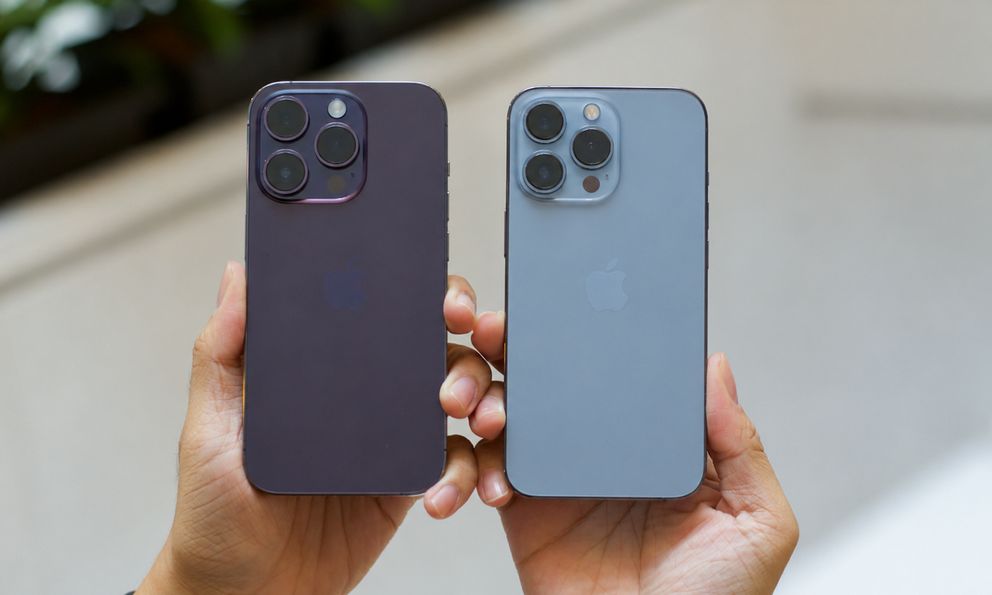
Apple vừa phát đi cảnh báo bảo mật tới người dùng tại 99 quốc gia, thông báo về nguy cơ trở thành mục tiêu của các chiến dịch tấn công bằng phần mềm theon dõi (Mercenary Spyware).
Theo The Financial Times và TechCrunch, Apple đã gửi thông báo tới những người dùng có khả năng bị nhắm mục tiêu. Trong cảnh báo, hãng không tiết lộ danh tính tổ chức đứng sau các cuộc tấn công, đồng thời cũng không xác nhận thiết bị của người nhận đã thực sự bị xâm nhập hay chưa.
Tuy nhiên, Apple khuyến cáo người dùng cần xem xét nghiêm túc thông báo, tìm kiếm sự hỗ trợ từ các chuyên gia bảo mật và cân nhắc kích hoạt Lockdown Mode 0 chế độ bảo vệ nghiêm ngặt nhất hiện có trên iPhone, iPad và Mac nhằm hạn chế nguy cơ bị khai thác bởi các phần mềm gián điệp tinh vi.
Tại Đức, một số người đã nhận được cảnh báo từ Apple từ giữa tuần trước. Đến cuối tuần, Văn phòng Liên bang về An toàn thông tin (BSI) của nước này tiếp tục phát đi cảnh báo khẩn cấp, khuyến nghị những người có liên quan mặc định rằng thiết bị của họ không còn an toàn.
Theo The Financial Times, các cuộc tấn công được cho là đã khai thác lỗ hổng zero-click. Đây là dạng lỗ hổng đặc biệt nguy hiểm, cho phép tin tặc xâm nhập thiết bị mà không cần nạn nhân nhấp vào đường link, mở tệp tin hay thực hiện bất kỳ thao tác nào. Trong một số trường hợp, kẻ tấn công chỉ cần biết số điện thoại của mục tiêu để triển khai chiến dịch.
TechCrunch ghi nhận nhiều người dùng ở các quốc gia khác cũng nhận được thông báo từ Apple. Một nhà làm phim nổi tiếng đã chia sẻ ảnh chụp cảnh báo trên mạng xã hội X, cho biết thông báo được gửi tới người dùng tại tổng cộng 99 quốc gia.
Mortada cũng tiết lộ bản thân từng là mục tiêu của phần mềm gián điệp Pegasus vào các năm 2017 và 2021.
Tham khảo TechCrunch, 9to5Mac
Huỳnh Duy